협회 양준모·유동열 편집위원, 문화일보에 나란히 기고
협회 양준모 편집위원(연세대 경제학과 교수)과 유동열 편집위원(국민대 글로벌평화·통일대학원 특임교수)가 문화일보 8월 25일자 신문에 나란히 기고하였다.
전문은 다음과 같습니다.
-
어둠세력 쌈짓돈 위험도 큰 미래기금[포럼]
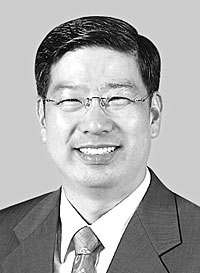
ㅣ 양준모 연세대 교수·경제학
최근 정부는 미래대응기금(미래기금)을 설치해 청년 일자리, 성장동력, 지방, 교육·인재 등 4대 분야에 투자하겠다고 밝혔다. 재원으로 추가 세수, 초과 세수, 세계잉여금, 그리고 여유 자금 운용 수익 등이 활용된다. 정부의 발표는 기대보다 우려를 낳는다.
기금 설치의 필요성으로 제기된 4대 분야는 지난 수십 년간 역대 정부가 강조했고, 예산안을 발표할 때마다 등장하곤 한다. 주무 부처마다 오랫동안 많은 재정을 지출한 분야를 위해 기금 설치가 필요하다는 정부의 주장은 그동안 재정지출의 성과가 부족했다는 고백으로 들린다. 기금은 특정한 목적을 위해 설치돼야 한다. 그런데 미래기금의 투자 목적은 특정되지도 않았다. 정부는 유연성과 신속성을 강조하면서 기금 설치를 추진하고 있다. 언론이 미래기금을 ‘정권 쌈짓돈’이라고 비판하는 게 당연해 보인다. 정부는 미래기금을 어떻게 관리하고 어떤 정책으로 어떤 성과를 낼 것인지를 설명할 의무가 있다.
정부가 제시한 재원도 문제다. 정부는 추가 세수를 장기 추세치를 웃도는 세수로 정의(定義)하고, 초과 세수는 그해 세입예산의 상회분으로 정의한다. 세수의 장기 추세치는 측정 방식에 따라 변화할 뿐만 아니라, 장기 추세치보다 세수가 증가했다고 세수 증가분을 반드시 지출해야 하는 것도 아니다.
문재인 정부부터 관리재정수지 적자 규모가 크게 늘었다. 관리재정수지 적자 규모는 지난 6년간 615조6000억 원으로 연평균 100조 원을 웃돌았다. 적자재정에서 추가 세수는 없다. 추가 세수로 재원을 조달한다는 것은 ‘예산 편성 시 빚은 그대로 두고 걷히는 대로 쓰겠다’는 빚더미 정부의 의지 표명에 불과하다. 초과 세수는 정부의 세입 예측 실패 규모다. 정부가 ‘추가’와 ‘초과’란 말로 국민을 우롱해서는 안 된다. 세계잉여금의 용처는 법으로 정해져 있다. 이번 발표로 지방교부세와 지방교육재정교부금의 정산이 자의적으로 이뤄지고 있다는 주장이 힘을 받고 있다. 정부가 세계잉여금 처리와 관련해 재량권을 남용하고 있다는 비판도 설득력을 얻는다.
무엇보다 문제는 이런 재원으로 조달된 기금이 제대로 운영될 것인가이다. 국민연금기금이 구체적으로 어떤 부동산을 취득했는지, 어떤 주식에 어떻게 투자되고 있는지를 아는 국민은 없다. 기금이 수익성을 빌미로 펀드에 투자된다면 정권의 쌈짓돈이 아니라 ‘어둠의 세력’의 쌈짓돈으로 전락할 수 있다.
신규 자본(New-Capital)을 조성하고 과감(Enterprising)하며 탄력적(fleXible)이고 시의적절(Timely)하게 운영한다는 ‘NEXT 원칙’을 지킬 수 없음을 정부 스스로 입증했다. 정부는 똑같은 이유를 내세우면서 민간의 창의를 활용하겠다며 모태펀드에 투자했다. 그 수익률은 국채 이자율보다도 낮다. 수익성도 떨어지고 투명성도 없다. 국민은 자금이 어떻게 투자되고 있는지 알 수 없다. 정부는 검증을 피한다. 그런데 2026년 상반기에도 금융감독원 퇴직자 4명이 자산운용사에 취직했다. 자금의 투명한 관리는 요원해 보인다.
국가채무가 급증해 민간 투자를 구축하고 서민들은 고금리·고물가에 고통받는다. 쌈짓돈 만들어 재정을 낭비하기보다 빚부터 갚아 재정을 안정화하는 일이 혁신 성장과 지역 발전의 지름길이다.
北 사이버 침공 방관은 정부 직무유기[포럼]
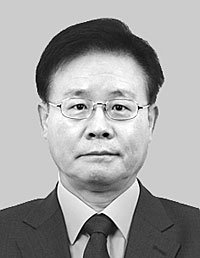
ㅣ유동열 국민대 글로벌평화·통일 대학원 특임교수
지난 20일, 청와대 고위인사들의 개인정보가 탈취당한 사실이 확인됐다. 앞서 7월에는, 국립외교원이 해킹을 당해 전현직 외교관 등 최대 1만 건의 개인정보가 유출된 것으로 알려졌다. 지난해 4월부터 올 2월까지 10개월 동안이나 국립외교원 서버는 북한에 장악돼 있었다. 공격 패턴상 북한의 해킹 조직 라자루스(Lazarus)로 추정된다고 한다. 대한민국이 북한의 사이버 공격에 휘청거린다. 이외에 국내 언론사와 병원 등 민감 정보를 취급하는 기관 102곳도 털렸다. 쉽게 말해 이들 기관의 사이버 지휘권이 북한에 장악당한 것이다.
북한 및 해외로부터 한국을 대상으로 사이버 공격을 시도하는 횟수가 하루 평균 170만 건이나 된 적도 있다. 이 중 80% 정도가 북한 소행으로 파악된다. 북한의 사이버 간첩들이 우리의 안보망, 정부기관망, 통신망, 금융망, 사회안전망 및 민간 상용망 등을 대상으로 초(秒) 단위의 사이버 공격을 해댄다.
지난해 8월에는 경천동지(驚天動地)할 일이 있었다. 미국 사이버 전문 저널 ‘프랙(Phrack)’이 북한의 해킹 조직 김수키(kimsuky)가 한국의 외교부·국방부·행정안전부·통일부·대검찰청·국군방첩사령부 등 안보 관련 부처들을 지속적으로 해킹해 왔다고 지적한 것이다. 여기에는 KT와 LG유플러스 등 민간 통신망도 포함돼 있었다.
문제는 북한의 사이버 공격은 어제오늘 일이 아니라, 2003년 DDoS(분산 서비스 거부) 공격으로 인한 1·25 인터넷 대란 이후 23년 넘게 진화하며 공세적으로 계속되고 있다는 사실이다. 2013년 3월에는 청와대 홈페이지가 해킹당해 김정은 찬양 사진으로 도배되는 일까지 있었다. 2016년 국방부 통합데이터센터, 2018년 평창동계올림픽, 2019년 청와대 및 안보 관계자, 2023년 대법원 전산망 해킹 등 이루 열거할 수 없을 정도이다. 발각되지 않고 진행 중인 해킹 사건은 부지기수일 것이다. 특히, 북한은 2017년부터 국내 암호화폐거래소들을 집중 공격해 지난해 말까지 3000억 원이 넘는 가상자산을 탈취했다.
사정이 이런데도 정부는 북한에 항의, 재발 방지, 피해 보상, 책임자 처벌 등의 기본적인 경고도 하지 않고 방관한다. 국가의 중대한 직무유기다. 해킹 사건이 발생할 때마다 정부는 각종 대책을 내놨지만, 무섭게 진화하는 북한의 사이버 공격을 막는 데는 역부족이었다. 북한은 최근 인공지능(AI)까지 배합한 공격을 다양하게 자행하고 있다.
북한의 무차별적인 사이버 공격을 사전에 차단하기 위해서는 우선 관계 기관의 사이버 정찰 역량과 활동을 대폭 강화해야 한다. 당면한 현실은 초연결사회로 특징되는 사이버 공간의 속성상 해킹 등 각종 공격에 노출될 수밖에 없다는 것이다. 세계적 해킹 조직으로 알려진 김수키, 라자루스, 안다니엘 등은 북한의 정찰정보총국(옛 정찰총국)의 정예 사이버 공작 조직들이다. 이들에 대한 촘촘한 감시·추적 체제를 유지해 공격을 차단하고 안전한 사이버 공간을 확보하기 위해선 사이버 정찰 역량의 강화가 필수다. 그 법적 근거인 ‘사이버안보기본법’(가칭)을 조속히 제정해야 한다. 국민도 북한의 사이버 만행이나 정부의 안이한 대응에 분노하지 않고 오불관언(吾不關焉)으로 무관심하다. 국민의 사이버 안보 의식도 달라져야 한다.
양준모 교수 - 어둠의 쌈짓돈 위험도 큰 미래기금[포럼]
유동열 교수 - 北 사이버 침공 방관은 정부 직무유기[포럼]


협회 양준모·유동열 편집위원, 문화일보에 나란히 기고
협회 양준모 편집위원(연세대 경제학과 교수)과 유동열 편집위원(국민대 글로벌평화·통일대학원 특임교수)가 문화일보 8월 25일자 신문에 나란히 기고하였다.
전문은 다음과 같습니다.
-
어둠세력 쌈짓돈 위험도 큰 미래기금[포럼]
ㅣ 양준모 연세대 교수·경제학
최근 정부는 미래대응기금(미래기금)을 설치해 청년 일자리, 성장동력, 지방, 교육·인재 등 4대 분야에 투자하겠다고 밝혔다. 재원으로 추가 세수, 초과 세수, 세계잉여금, 그리고 여유 자금 운용 수익 등이 활용된다. 정부의 발표는 기대보다 우려를 낳는다.
기금 설치의 필요성으로 제기된 4대 분야는 지난 수십 년간 역대 정부가 강조했고, 예산안을 발표할 때마다 등장하곤 한다. 주무 부처마다 오랫동안 많은 재정을 지출한 분야를 위해 기금 설치가 필요하다는 정부의 주장은 그동안 재정지출의 성과가 부족했다는 고백으로 들린다. 기금은 특정한 목적을 위해 설치돼야 한다. 그런데 미래기금의 투자 목적은 특정되지도 않았다. 정부는 유연성과 신속성을 강조하면서 기금 설치를 추진하고 있다. 언론이 미래기금을 ‘정권 쌈짓돈’이라고 비판하는 게 당연해 보인다. 정부는 미래기금을 어떻게 관리하고 어떤 정책으로 어떤 성과를 낼 것인지를 설명할 의무가 있다.
정부가 제시한 재원도 문제다. 정부는 추가 세수를 장기 추세치를 웃도는 세수로 정의(定義)하고, 초과 세수는 그해 세입예산의 상회분으로 정의한다. 세수의 장기 추세치는 측정 방식에 따라 변화할 뿐만 아니라, 장기 추세치보다 세수가 증가했다고 세수 증가분을 반드시 지출해야 하는 것도 아니다.
문재인 정부부터 관리재정수지 적자 규모가 크게 늘었다. 관리재정수지 적자 규모는 지난 6년간 615조6000억 원으로 연평균 100조 원을 웃돌았다. 적자재정에서 추가 세수는 없다. 추가 세수로 재원을 조달한다는 것은 ‘예산 편성 시 빚은 그대로 두고 걷히는 대로 쓰겠다’는 빚더미 정부의 의지 표명에 불과하다. 초과 세수는 정부의 세입 예측 실패 규모다. 정부가 ‘추가’와 ‘초과’란 말로 국민을 우롱해서는 안 된다. 세계잉여금의 용처는 법으로 정해져 있다. 이번 발표로 지방교부세와 지방교육재정교부금의 정산이 자의적으로 이뤄지고 있다는 주장이 힘을 받고 있다. 정부가 세계잉여금 처리와 관련해 재량권을 남용하고 있다는 비판도 설득력을 얻는다.
무엇보다 문제는 이런 재원으로 조달된 기금이 제대로 운영될 것인가이다. 국민연금기금이 구체적으로 어떤 부동산을 취득했는지, 어떤 주식에 어떻게 투자되고 있는지를 아는 국민은 없다. 기금이 수익성을 빌미로 펀드에 투자된다면 정권의 쌈짓돈이 아니라 ‘어둠의 세력’의 쌈짓돈으로 전락할 수 있다.
신규 자본(New-Capital)을 조성하고 과감(Enterprising)하며 탄력적(fleXible)이고 시의적절(Timely)하게 운영한다는 ‘NEXT 원칙’을 지킬 수 없음을 정부 스스로 입증했다. 정부는 똑같은 이유를 내세우면서 민간의 창의를 활용하겠다며 모태펀드에 투자했다. 그 수익률은 국채 이자율보다도 낮다. 수익성도 떨어지고 투명성도 없다. 국민은 자금이 어떻게 투자되고 있는지 알 수 없다. 정부는 검증을 피한다. 그런데 2026년 상반기에도 금융감독원 퇴직자 4명이 자산운용사에 취직했다. 자금의 투명한 관리는 요원해 보인다.
국가채무가 급증해 민간 투자를 구축하고 서민들은 고금리·고물가에 고통받는다. 쌈짓돈 만들어 재정을 낭비하기보다 빚부터 갚아 재정을 안정화하는 일이 혁신 성장과 지역 발전의 지름길이다.
北 사이버 침공 방관은 정부 직무유기[포럼]
ㅣ유동열 국민대 글로벌평화·통일 대학원 특임교수
지난 20일, 청와대 고위인사들의 개인정보가 탈취당한 사실이 확인됐다. 앞서 7월에는, 국립외교원이 해킹을 당해 전현직 외교관 등 최대 1만 건의 개인정보가 유출된 것으로 알려졌다. 지난해 4월부터 올 2월까지 10개월 동안이나 국립외교원 서버는 북한에 장악돼 있었다. 공격 패턴상 북한의 해킹 조직 라자루스(Lazarus)로 추정된다고 한다. 대한민국이 북한의 사이버 공격에 휘청거린다. 이외에 국내 언론사와 병원 등 민감 정보를 취급하는 기관 102곳도 털렸다. 쉽게 말해 이들 기관의 사이버 지휘권이 북한에 장악당한 것이다.
북한 및 해외로부터 한국을 대상으로 사이버 공격을 시도하는 횟수가 하루 평균 170만 건이나 된 적도 있다. 이 중 80% 정도가 북한 소행으로 파악된다. 북한의 사이버 간첩들이 우리의 안보망, 정부기관망, 통신망, 금융망, 사회안전망 및 민간 상용망 등을 대상으로 초(秒) 단위의 사이버 공격을 해댄다.
지난해 8월에는 경천동지(驚天動地)할 일이 있었다. 미국 사이버 전문 저널 ‘프랙(Phrack)’이 북한의 해킹 조직 김수키(kimsuky)가 한국의 외교부·국방부·행정안전부·통일부·대검찰청·국군방첩사령부 등 안보 관련 부처들을 지속적으로 해킹해 왔다고 지적한 것이다. 여기에는 KT와 LG유플러스 등 민간 통신망도 포함돼 있었다.
문제는 북한의 사이버 공격은 어제오늘 일이 아니라, 2003년 DDoS(분산 서비스 거부) 공격으로 인한 1·25 인터넷 대란 이후 23년 넘게 진화하며 공세적으로 계속되고 있다는 사실이다. 2013년 3월에는 청와대 홈페이지가 해킹당해 김정은 찬양 사진으로 도배되는 일까지 있었다. 2016년 국방부 통합데이터센터, 2018년 평창동계올림픽, 2019년 청와대 및 안보 관계자, 2023년 대법원 전산망 해킹 등 이루 열거할 수 없을 정도이다. 발각되지 않고 진행 중인 해킹 사건은 부지기수일 것이다. 특히, 북한은 2017년부터 국내 암호화폐거래소들을 집중 공격해 지난해 말까지 3000억 원이 넘는 가상자산을 탈취했다.
사정이 이런데도 정부는 북한에 항의, 재발 방지, 피해 보상, 책임자 처벌 등의 기본적인 경고도 하지 않고 방관한다. 국가의 중대한 직무유기다. 해킹 사건이 발생할 때마다 정부는 각종 대책을 내놨지만, 무섭게 진화하는 북한의 사이버 공격을 막는 데는 역부족이었다. 북한은 최근 인공지능(AI)까지 배합한 공격을 다양하게 자행하고 있다.
북한의 무차별적인 사이버 공격을 사전에 차단하기 위해서는 우선 관계 기관의 사이버 정찰 역량과 활동을 대폭 강화해야 한다. 당면한 현실은 초연결사회로 특징되는 사이버 공간의 속성상 해킹 등 각종 공격에 노출될 수밖에 없다는 것이다. 세계적 해킹 조직으로 알려진 김수키, 라자루스, 안다니엘 등은 북한의 정찰정보총국(옛 정찰총국)의 정예 사이버 공작 조직들이다. 이들에 대한 촘촘한 감시·추적 체제를 유지해 공격을 차단하고 안전한 사이버 공간을 확보하기 위해선 사이버 정찰 역량의 강화가 필수다. 그 법적 근거인 ‘사이버안보기본법’(가칭)을 조속히 제정해야 한다. 국민도 북한의 사이버 만행이나 정부의 안이한 대응에 분노하지 않고 오불관언(吾不關焉)으로 무관심하다. 국민의 사이버 안보 의식도 달라져야 한다.
양준모 교수 - 어둠의 쌈짓돈 위험도 큰 미래기금[포럼]
유동열 교수 - 北 사이버 침공 방관은 정부 직무유기[포럼]